Mon site est devenu inaccessible : la procédure que je recommande, étape par étape
Article mis à jour le 23 octobre 2026 · Temps de lecture : 8 minutes · Par Asma
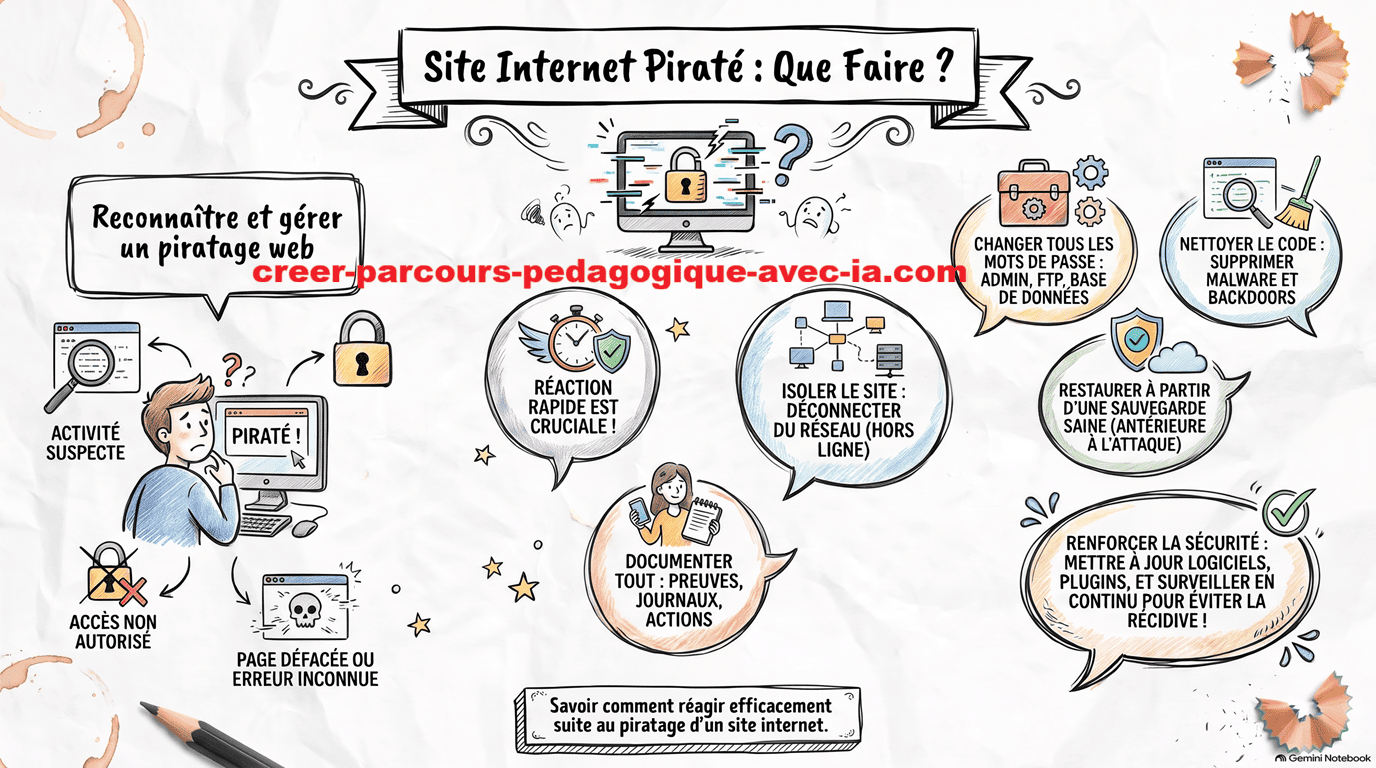
Un site internet piraté se traite en quatre temps : conserver les preuves, sécuriser les accès, nettoyer ou restaurer le site, puis prévenir les bons interlocuteurs. Le service gratuit 17Cyber, ouvert 24 heures sur 24, propose un premier diagnostic, et la CNIL doit être notifiée si des données personnelles sont touchées.
Mon propre site, celui sur lequel vous lisez cet article, est devenu inaccessible à cause d’un plugin malveillant. Je suis formatrice indépendante, pas informaticienne, et j’ai voulu comprendre ce qu’il fallait faire, dans quel ordre et auprès de qui.
Dans mon article, je vous donne la procédure que je recommande, appuyée sur les sources officielles que j’ai consultées, et mon regard sur l’actualité des attaques par agents IA. Je ne promets pas qu’elle suffise dans tous les cas : selon l’ampleur, l’aide d’un professionnel peut s’imposer.
L’essentiel en 30 secondes
Définition : Réagir à un site internet piraté consiste à conserver les preuves, sécuriser les accès, nettoyer ou restaurer le site, puis prévenir l’hébergeur, 17Cyber et, si des données personnelles sont touchées, la CNIL.
Méthode : Quatre temps : constater et conserver les preuves, sécuriser (maintenance, mots de passe), nettoyer ou restaurer WordPress, puis signaler et surveiller.
Pour qui : Formateurs, enseignants et créateurs de contenus qui gèrent seuls un site WordPress, sans équipe technique.
Exemple terrain : Mon site est devenu inaccessible à cause d’un plugin malveillant.
Point de vigilance : Ne supprimez rien avant d’avoir conservé les preuves, et demandez de l’aide à votre hébergeur ou à 17Cyber au moindre doute.
Auteure et mise à jour : Asma, formatrice indépendante et créatrice de contenus pédagogiques, article mis à jour le 23 octobre 2026.
[FAQ] Les 9 questions clés sur le piratage d’un site internet
Si vous arrivez avec une question précise, voici les réponses directes aux interrogations que pose le piratage aux créateurs de sites et aux formateurs.
Qui contacter en cas de piratage ?
Contactez d’abord 17Cyber, le service d’assistance en ligne gratuit, ouvert 24 heures sur 24, créé par la Gendarmerie nationale, la Police nationale et Cybermalveillance.gouv.fr. Son diagnostic vous oriente vers les démarches utiles, dont le dépôt de plainte en ligne. Pour un site, prévenez aussi votre hébergeur. Si des données personnelles sont touchées, la CNIL peut devoir être notifiée, et votre banque si un paiement est concerné.
Quel site pour savoir si j’ai été piraté ?
Cela dépend de ce que vous vérifiez. Pour vos comptes, Have I Been Pwned, un site gratuit, permet de saisir votre adresse email et de voir si elle figure dans des fuites de données connues. Pour un site web, le rapport « Problèmes de sécurité » de Google Search Console signale les signes de piratage. Pour un diagnostic général, 17Cyber identifie le type de menace. Aucun de ces outils ne remplace un contrôle de votre propre site.
Comment faire si je me suis fait pirater ?
Conservez d’abord les preuves, puis lancez le diagnostic de 17Cyber, qui propose des étapes adaptées comme changer vos mots de passe. Pour un site WordPress, mettez-le en maintenance, changez tous les accès, supprimez le code malveillant, mettez tout à jour, puis réinstallez à partir d’une sauvegarde à jour si l’infection persiste. Prévenez ensuite votre hébergeur et, si nécessaire, la CNIL.
Comment savoir si mon internet est piraté ?
Plusieurs signes peuvent alerter : des appareils inconnus dans la liste des appareils connectés à votre box, un net ralentissement de la connexion ou des services difficiles d’accès. Selon un guide de Darty, vous pouvez aussi débrancher tous vos appareils : si le voyant Wi-Fi de la box clignote encore vite, quelqu’un d’autre utilise votre réseau. Consultez l’interface de la box, bloquez les appareils inconnus et changez le mot de passe Wi-Fi.
Quelle est la première chose à faire en cas de suspicion de cyberattaque ?
Ne supprimez rien tout de suite : conservez d’abord les preuves, comme des captures d’écran et les erreurs affichées. La CNIL recommande de conserver les preuves techniques en cas de cyberattaque. Lancez ensuite le diagnostic gratuit de 17Cyber, qui propose des étapes adaptées. Isolez enfin le site ou l’appareil concerné et changez vos mots de passe depuis un appareil que vous savez sain.
Quelles sont les 4 formes de piratage ?
Il n’existe pas de liste officielle unique à quatre formes. Parmi les menaces que met en avant Cybermalveillance.gouv.fr, on retrouve l’hameçonnage, le piratage de compte, la fuite de données et l’arnaque au faux support technique. Pour un site, s’ajoute le plugin malveillant ou la faille, qui permet à un tiers de prendre la main.
Quel est le code pour savoir si on est piraté ?
Il n’existe pas de code universel qui prouve un piratage. Le code *#21# souvent cité pour les téléphones sert à afficher l’état du renvoi d’appel, et des vérifications de faits, comme celle de Fact Crescendo, concluent qu’il ne permet pas de confirmer qu’un téléphone est piraté. Pour un diagnostic fiable, passez plutôt par 17Cyber et contrôlez vos comptes, vos appareils et votre site.
Quels sont les risques si on se fait pirater ?
Les risques dépendent de ce qui est touché. Pour un site, vous pouvez perdre l’accès, comme dans mon cas, et voir apparaître des avertissements dans les résultats de recherche ou dans le navigateur, selon Google Search Console. Si des données personnelles sont exposées, une notification à la CNIL peut s’imposer. Un piratage de carte ou de compte bancaire expose à des débits non autorisés, à contester sans attendre.
Est-ce que la banque rembourse en cas de piratage ?
Pour une opération de paiement non autorisée, en principe oui : selon l’INC, si vous signalez le débit dans les 13 mois pour un paiement dans l’Espace économique européen, la banque doit rembourser immédiatement. Si vous avez toujours votre carte, c’est à elle de prouver la fraude ou votre négligence grave. Avant opposition, 50 euros peuvent rester à votre charge dans certains cas. Faites opposition sans attendre. Ceci n’est pas un avis juridique.
Que faire en premier quand un site internet piraté devient inaccessible ?
Quand un site internet piraté devient inaccessible, la première action consiste à ne rien supprimer avant d’avoir conservé les preuves et lancé un diagnostic. Cela évite d’effacer des traces utiles à l’hébergeur, à la police ou à la CNIL.
Conserver les preuves d’un site internet piraté avant de nettoyer
Faites des captures d’écran des erreurs et des pages modifiées, notez l’heure de la constatation et demandez à votre hébergeur de conserver les journaux de connexion. Selon la CNIL, il faut conserver les preuves techniques en cas de cyberattaque, et 17Cyber conseille aussi de les préserver.
Lancer le diagnostic 17Cyber pour un site piraté
17Cyber est un service d’assistance en ligne gratuit, disponible 24 heures sur 24, mis en place par la Gendarmerie nationale, la Police nationale et Cybermalveillance.gouv.fr, selon la Gendarmerie nationale. Le diagnostic identifie la nature de la menace, propose des étapes adaptées, comme changer les mots de passe ou préserver les preuves, puis vous oriente vers les démarches utiles : dépôt de plainte en ligne ou échange avec un policier ou un gendarme.
Comment nettoyer un site WordPress piraté étape par étape ?
Nettoyer un site WordPress piraté consiste à le mettre à l’abri des visiteurs, reprendre le contrôle des accès, retirer le code malveillant, puis remettre le site à jour. Cette séquence reprend celle du guide de Digitiz, recoupé avec les conseils de 17Cyber.
Mettre le site WordPress piraté en maintenance et changer les mots de passe
Suspendez d’abord l’accès des visiteurs avec une page de maintenance, ou demandez à votre hébergeur de le faire si le site est inaccessible. Réinitialisez ensuite tous les mots de passe (utilisateurs WordPress, serveur, base de données), forts et uniques, depuis un appareil que vous savez sain.
Supprimer le plugin malveillant et mettre WordPress à jour
Identifiez l’extension en cause et supprimez-la, puis retirez le code malveillant et les comptes utilisateurs que vous ne reconnaissez pas, ou demandez à votre hébergeur de nettoyer le site. Mettez ensuite à jour WordPress, les thèmes et les plugins, et ne gardez que des extensions fiables et maintenues.
Restaurer ou réinstaller WordPress, puis surveiller le site
Si l’infection persiste, réinstallez WordPress à partir d’une sauvegarde à jour, puis configurez un pare-feu et une surveillance avec alertes. Des extensions comme Sucuri ou Wordfence, citées par Digitiz, peuvent aider, à condition d’en vérifier la fiabilité.
Qui prévenir après un site internet piraté ?
Après un site internet piraté, vous prévenez selon votre situation l’hébergeur, les autorités via 17Cyber, l’assureur et la CNIL si des données personnelles sont concernées.
Prévenir l’hébergeur, déposer plainte et informer l’assureur
Votre hébergeur peut nettoyer le site, restaurer une sauvegarde et fournir les journaux. Pour la plainte, 17Cyber vous oriente vers le dépôt en ligne. Si vous avez une assurance cyber, selon la Gendarmerie nationale, les entreprises, associations et administrations victimes d’une cyberattaque dans le cadre de leur activité doivent, depuis le 24 avril 2023, déposer plainte dans les 72 heures suivant la connaissance de l’atteinte pour être indemnisées par leur assureur.
Notifier la CNIL quand un site piraté contenait des données personnelles
Si votre site collecte des adresses email, des inscriptions ou des commentaires, documentez la violation en interne. Selon la CNIL, elle doit être notifiée lorsqu’elle présente un risque pour les droits et libertés des personnes, si possible dans les 72 heures suivant sa constatation, et les personnes concernées informées si le risque est élevé. En cas de doute, la CNIL recommande de notifier.
Surveiller Google Search Console après un site piraté
Le rapport « Problèmes de sécurité » de Google Search Console répertorie les signes de piratage et les comportements qui peuvent nuire aux visiteurs. Certaines pages peuvent afficher un avertissement dans les résultats de recherche ou un écran d’alerte dans le navigateur, d’où l’intérêt de le consulter une fois le site nettoyé.
Ce que l’actualité des attaques par agents IA m’a appris sur la prévention
La prévention repose sur des gestes simples et répétés, et aucun secteur n’est épargné. J’ai vu passer l’actualité d’une attaque menée avec des agents IA. Je ne peux pas affirmer que mon cas en fait partie, mais elle m’a convaincue qu’il faut s’en prémunir, en particulier dans la pédagogie, où nous publions beaucoup et collectons des adresses.
Les gestes de prévention d’un site WordPress
Selon Digitiz, la prévention passe par des mots de passe forts et uniques, des plugins et thèmes fiables et maintenus, des mises à jour et sauvegardes régulières, la limitation des tentatives de connexion, un certificat SSL, des permissions minimales et la désactivation de l’édition de fichiers depuis le tableau de bord.
Suivre l’actualité et s’autoformer à la cybersécurité
Il faut suivre l’actualité et s’autoformer : c’est la conclusion que je tire de cet épisode. Se former à la sécurité de son site fait désormais partie du métier de formateur, et Cybermalveillance.gouv.fr publie des alertes et des contenus de prévention, un bon point de départ.
Comment adapter cette procédure à votre propre site ?
Adapter cette procédure à votre site consiste à repérer ce que vous gérez vous-même et ce que votre hébergeur peut faire à votre place. Dans mon cas, le site était inaccessible ; votre situation sera différente, et c’est normal.
Commencez par le diagnostic 17Cyber, conservez les preuves, puis avancez étape par étape en demandant de l’aide au moindre doute. L’IA peut vous aider à comprendre une erreur ou à rédiger un email à votre hébergeur : elle propose, vous validez, et les actions sur votre site restent les vôtres.
Conclusion
Face à un site internet piraté, conservez les preuves, sécurisez les accès, nettoyez ou restaurez, puis prévenez 17Cyber, votre hébergeur et la CNIL si nécessaire. Un piratage se prépare par des sauvegardes, des mises à jour et une veille régulière. Vous restez décisionnaire et gardez la responsabilité finale.
Identifier vos priorités IA en 2 minutes
Si vous avez l’impression de courir après le temps sans savoir où concentrer vos efforts, cet audit court vous aide à y voir plus clair sur les tâches où l’IA peut réellement vous faire gagner du temps en tant que formateur. Il prend 2 minutes à compléter.
Ou bien si vous êtes sur ordinateur vous pouvez remplir le formulaire plus facilement ci-dessous :
Mon résumé IA en vidéo :
Regarder la vidéo sur YouTube →
Pour aller plus loin sur l’autoformation face aux nouveaux risques numériques, vous pouvez consulter mon article pour apprendre l’intelligence artificielle efficacement ou mon point de vue sur le métier de formateur digital en 2026.
Si vous rencontrez actuellement une difficulté précise avec l’IA dans votre pratique de formateur, vous pouvez me contacter directement via ma page de contact : je réponds personnellement à chaque message.